

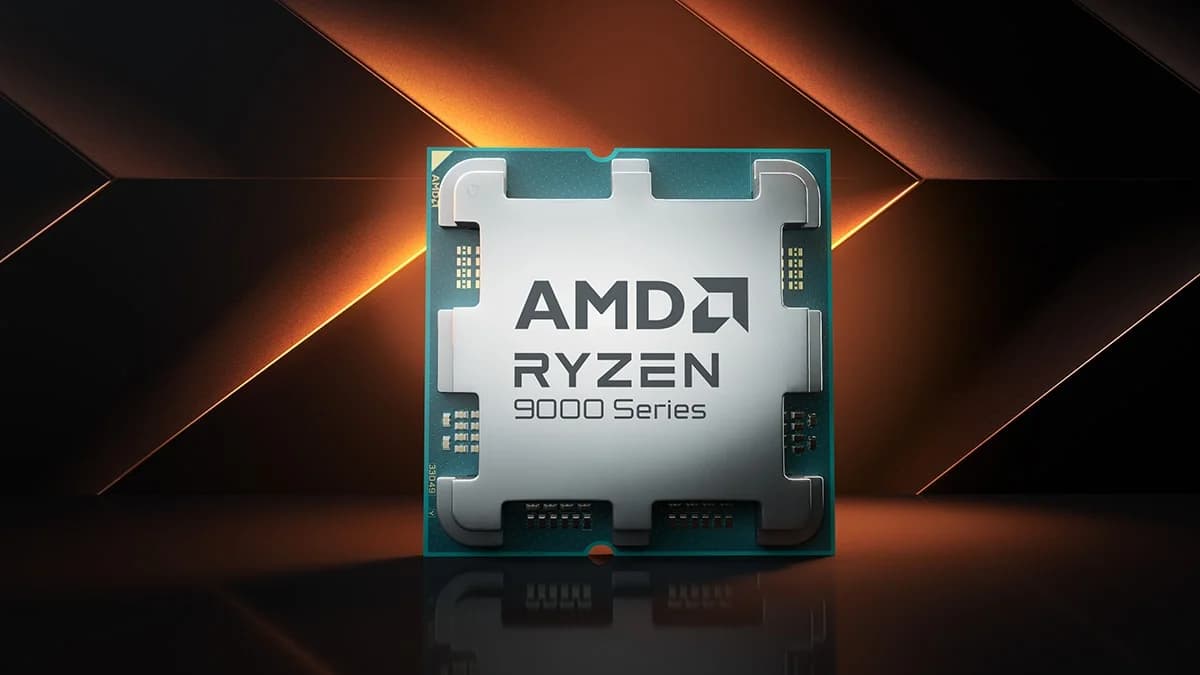
AMD potwierdziło 14 sierpnia dwie poważne luki w implementacji TPM 2.0, obejmujące praktycznie całą aktualną linię procesorów Ryzen: od Ryzen 3000 po najnowsze Ryzen 9000, plus Ryzen AI 300 i 400, Ryzen AI Max 300, Threadripper oraz Ryzen Z1 i Z2 używane w konsolach przenośnych. Jeśli grasz na komputerze zbudowanym w ciągu ostatnich sześciu lat na procesorze AMD, dotyczy to prawdopodobnie i Ciebie.
Co dokładnie jest zepsute
CVE-2026-6726 ma ocenę 8,5 w skali CVSS 4.0, czyli "wysoką". Przyczyną jest błąd w rozdzielaniu różnych typów obiektów w kodzie referencyjnym TPM: warunek use-after-free sprawia, że informacje z wcześniej użytego obiektu TPM mogą zostać w pamięci, mimo że ten sam obszar jest już wykorzystywany do czegoś innego. W praktyce może to pozwolić atakującemu na odzyskanie danych uwierzytelniających z urzędu certyfikacji opartego na TPM, a w rezultacie sfałszowanie kluczy szyfrowania TPM albo innych mechanizmów atestacji sprzętowej.
CVE-2026-6727 to z kolei podatność typu timing side-channel, dotycząca operacji deszyfrowania z użyciem RSA. Ocena CVSS to 8,3. Ten błąd teoretycznie pozwala odczytać zaszyfrowane dane albo sfałszować klucze atestacji TPM 2.0, mierząc drobne różnice w czasie wykonywania operacji kryptograficznych.
Czym w ogóle jest ten TPM
TPM, Trusted Platform Module, to osobny, bezpieczny obszar w procesorze albo na płycie głównej, odpowiedzialny za przechowywanie kluczy szyfrowania i weryfikację integralności systemu, zanim jeszcze Windows w pełni wystartuje. To dokładnie ten sam moduł, który Microsoft uczynił obowiązkowym wymogiem instalacji Windows 11, i który stoi za funkcjami takimi jak BitLocker (szyfrowanie całego dysku) czy Windows Hello. AMD implementuje TPM jako fTPM, czyli w firmware procesora, zamiast osobnego fizycznego chipa na płycie głównej, co jest tańszym i popularniejszym rozwiązaniem w większości nowoczesnych komputerów, ale też oznacza, że błąd w tej implementacji dotyczy każdego procesora danej generacji naraz, nie pojedynczej partii wadliwych chipów.
Dlaczego to mniej straszne, niż brzmi na papierze
Obie luki wymagają lokalnego dostępu na poziomie uprzywilejowanym, nie da się ich wykorzystać zdalnie przez samo podłączenie do internetu. To istotne ograniczenie: żeby ktoś faktycznie wykorzystał którąkolwiek z tych podatności, musiałby już mieć dostęp administracyjny do Twojego komputera, co samo w sobie jest już poważnym problemem bezpieczeństwa, niezależnym od TPM. Dla przeciętnego gracza czy domowego użytkownika ryzyko realnego ataku jest niskie, o ile nikt obcy nie ma fizycznego ani zdalnego dostępu administracyjnego do maszyny.
Ryzyko rośnie za to w środowiskach, gdzie wielu użytkowników dzieli ten sam sprzęt, na przykład komputery firmowe, maszyny wirtualne w chmurze czy stanowiska publiczne, gdzie jeden użytkownik z ograniczonymi uprawnieniami mógłby teoretycznie zaatakować dane innego użytkownika tej samej maszyny poprzez warstwę TPM.
Poprawki są już dostępne, tylko trzeba je zainstalować
AMD współpracowało z producentami płyt głównych nad poprawkami od maja 2026 roku, więc dla większości popularnych płyt aktualizacje BIOS-u są już dostępne od miesięcy, zanim jeszcze firma oficjalnie potwierdziła same luki. Asus, MSI i Gigabyte potwierdziły własne poprawki dla swoich linii płyt głównych. Problem w tym, że aktualizacja BIOS-u to jeden z tych kroków, które większość użytkowników pomija, dopóki nic konkretnego ich do tego nie zmusi, a wiele systemów działających na fabrycznym BIOS-ie z dnia zakupu wciąż jest podatnych, mimo że łatka czeka gotowa do pobrania.
Sprawdzenie, czy Twoja płyta główna ma dostępną aktualizację, zajmuje dosłownie kilka minut: strona producenta płyty, sekcja wsparcia, model płyty, lista zmian w najnowszym BIOS-ie. Jeśli w opisie pojawia się wzmianka o poprawce TPM, AGESA albo bezpieczeństwie firmware z ostatnich miesięcy, warto ją zainstalować, nawet jeśli praktyczne ryzyko dla domowego użytkownika jest niewielkie. Aktualizacja BIOS-u nie jest tak trywialna jak zwykły update sterowników, więc dobrze zrobić to raz, świadomie, zamiast zostawiać system otwarty na lukę, której łatka od miesięcy czeka gotowa.
Komentarze
Dyskusja
Dołącz do rozmowy pod publikacją.
Dołącz do dyskusji
Zaloguj się, aby komentować i odpowiadać innym użytkownikom.
Zaloguj sięBrak komentarzy
Rozpocznij dyskusję jako pierwszy.